GitHub Actionsでpnpmの脆弱性アドバイザリをパッチする — Dependabotが直せない推移的依存を、GitHub Appのトークンで
Dependabotはpnpmの推移的依存を更新できません。それをパッチするGitHub Actionを作った話と、認証情報の選択が設計全体を決めた理由。
目次
はじめに
Dependabotがこのブログのリポジトリに対して重大度「High」のセキュリティアドバイザリを4件報告したのですが、なぜセキュリティパッチのプルリクエストを出してくれないのだろうと疑問に思いました。脆弱なパッケージが推移的依存で、Dependabotがバージョンを上げられないからではないかと推測しました。
推測は当たっていて、しかも理由は構造的なものでした。Dependabotはpnpmの推移的依存の更新を一切サポートしていません。npmを使っていれば、この問題自体が起きなかったはずです。放っておけば、アラートは永遠に開いたままになっていました。
Claudeのルーチンを含めていくつかの方法を試しましたが、最後にたどり着いたのはGitHub Appのボットにスケジュール実行でパッチを当てさせる形でした。この記事では、調査の経緯と、最終的な判断がどう決まったかを扱います。
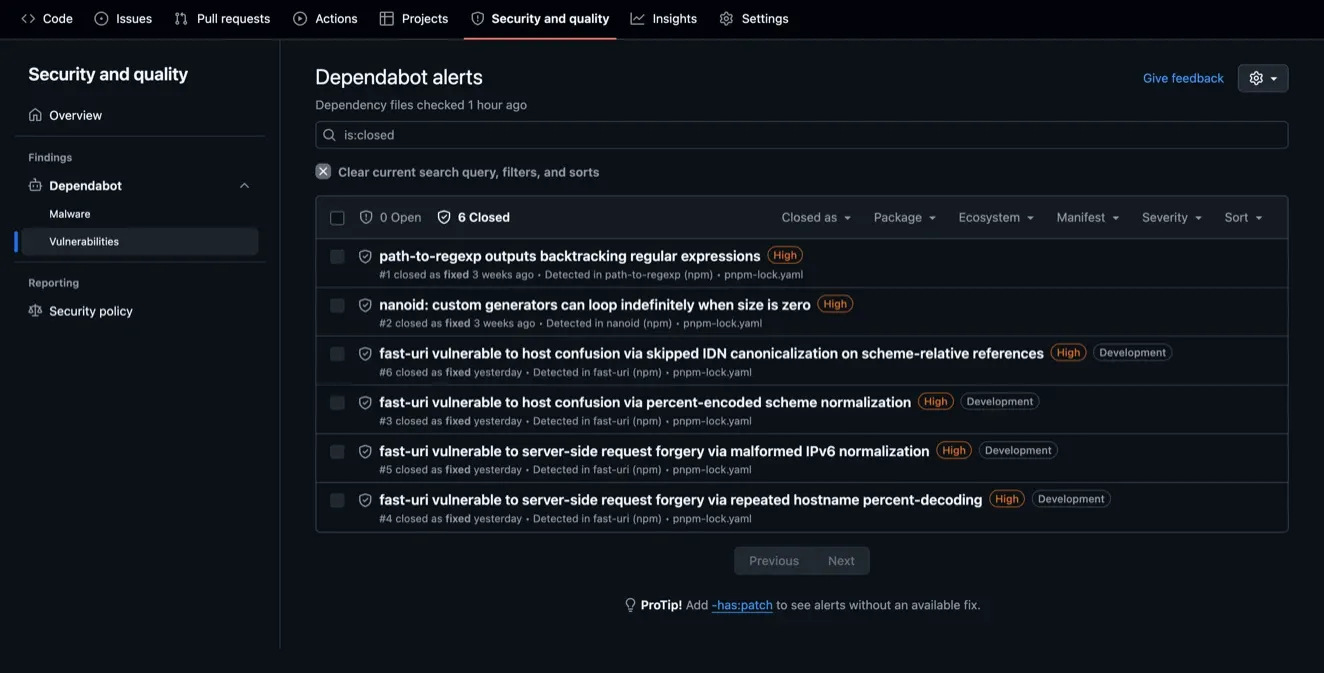
pnpm-lock.yamlで検知されました。Dependabotがプルリクエストを一度も出さなかった理由
セキュリティアップデートを有効にしていても、Dependabotはpnpmの推移的依存にパッチを当てられません。
入力gh api repos/oharu121/<repo-name>/automated-security-fixes出力{"enabled":true,"paused":false}このコマンドで、セキュリティ機能自体は有効だと確認できます。それにもかかわらず、Dependabotが出したセキュリティ用のプルリクエストはゼロ件でした。過去にあった2件の推移的依存のアラート、nanoidとpath-to-regexpは、どちらも手動でパッチを当てていました。
原因はpnpmであって、推移的依存そのものではありません。dependabot-core#13177はオープンなままで、Dependabotはpnpmの推移的依存の更新をサポートしていないというエラーを出します。その裏ではpnpm#12744が、pnpm update <dep>@<version>が推移的依存に対してはno-opであることを記録しており、これはDependabotのアップデーターが実行しているまさにそのコマンドです。
リポジトリにはすでに直し方があった
pnpm updateは推移的依存に対してno-opなので、これでは直らないことが分かりました。このリポジトリが以前に採用していた直し方は、オーバーライドでした。
overrides: nanoid@<3.3.18: ^3.3.18 path-to-regexp@<6.3.0: ^6.3.0オーバーライドはpnpm-workspace.yamlの中にあります。ここで意味を持つのはすべてコロンの左側で、2つの書き方は正反対にふるまいます。
| 書き方 | 何にマッチするか | 寿命 |
|---|---|---|
nanoid@<3.3.18: ^3.3.18 | 3.3.18より下の解決結果だけ | ツリーが3.3.18を超えると無効になる |
nanoid: ^3.3.18 | ツリー内のすべてのnanoid、永久に | 永続 |
キーは名前ではなくセレクタです。範囲をキーにした形は、パッチ済みバージョンより下に解決されるものが残っている間だけ効き、その後は自然に効力を失います。一方、名前だけの形は依存を永久にピン留めするので、正当な理由でnanoid 4.xを必要とするパッケージが現れた日に、それが3.xへ引き戻されて壊れます。
最初の試み: Claudeクラウドセッションのスケジュール実行
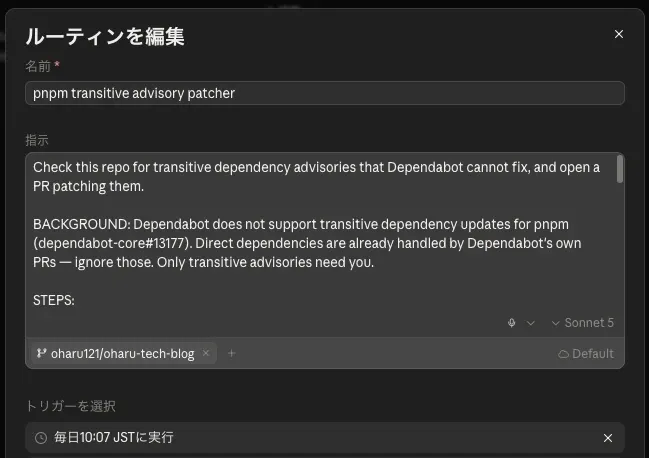
動作自体はうまくいきました。最初の実行で、範囲をキーとした正しいオーバーライドと、既存のファイルのスタイルに合わせたコメントブロック、そして調査結果を正確に書き写した本文を持つプルリクエストが出ました。かかった時間はおよそ15分でした。
ただ、ひとつ気になることがありました。インストールのたびに、こう表示するのです。
[WARN] Unsupported engine: wanted: {"node":">=24"} (current: {"node":"v22.22.2","pnpm":"11.3.0"})クラウドの環境はNode 22で動いており、リポジトリが要求しているのは>=24です。つまり、そこでpnpm checkとpnpm buildが緑になっても、それは本番とは別のランタイムでの結果にすぎず、CIが同じコマンドを再実行するまでは、その検証自体を信用できませんでした。
そして、私は設計を変えることになる問いを投げました。本当にAIが必要なのか、それとも完全に機械的にできるのか?
| ステップ | 人間の判断が必要か |
|---|---|
pnpm audit --jsonを実行する | 不要 |
package.jsonに宣言済みのパッケージをスキップする | 不要、単なる参照 |
アドバイザリからpkg@<X: ^Xを導く | 不要、バージョンはJSONの1フィールド |
| オーバーライドを書き、install、check、buildする | 不要 |
| プルリクエストの本文を書く | 不要、audit結果をそのまま書き写すだけ |
| ランタイムのオーバーライドに経路検証が必要かどうかを判断する | 必要 |
| 解決しないオーバーライドを診断する | 必要 |
判断が必要な2つは稀にしか起きず、この設計はそもそもエージェントがどちらにも直接手を出すことを許していませんでした。つまり、めったに来ない例外に備えて待機するためだけに、エージェントは毎日事務的な作業をこなしていたことになります。しかも、その例外が来たとしても結局エスカレーションしていたはずです。
ワークフローの動き
上の表の「不要」の行はすべてadvisory-patch.ymlのステップになり、「必要」の2行はエスカレーションになりました。
- 依存をインストールする。リポジトリが実際に解決するツリーに対してauditを走らせるためです。
- 検出して適用する。
advisory-patch.tsがpnpm audit --jsonを読み、package.jsonに宣言済みのものをスキップし、アドバイザリからpkg@<X: ^Xを導いてpnpm-workspace.yamlに書き込み、installします。 - 判断が必要なものをエスカレーションする。プルリクエストではなくIssueとして起票します。これが「必要」の2行、つまりランタイムスコープのアドバイザリと、解決しない、あるいはアドバイザリをもうカバーしていないオーバーライドです。
- パッチを検証する。再度auditを実行し、オーバーライドが効いたことを確認します。
- プルリクエストを開く。本文はauditのフィールドをそのまま書き写したものです。
検出ステップと検証ステップはどちらも同じclassify()という関数を呼んでおり、機械的な判断はすべてこの関数の中で行われます。この関数は監査対象の各パッケージを4つの判定に順番に通し、パッチする・エスカレーションする・何もしない、の3つのいずれかに振り分けます。
fast-uriのように1つのパッケージが4件のアドバイザリを抱えている場合、オーバーライドは4件すべてを一度に解消しなければならないので、classify()はグループ内で最初に読んだものではなく最も高いパッチ済みバージョンを採用します。
判定の並びを変えて呼び出すのはステップ4だけで、その理由はオーバーライドの判定にあります。
ステップ4が走る時点で、ステップ2はすでにこのパッケージをpnpm-workspace.yamlに書き込んでいます。そのため、この判定はステップ4がまさに問い合わせているパッケージを取り除いてしまい、pnpm installが実際に何を解決したかに関わらず、ステップ4は「異常なし」と報告します。
スクリプトを--verifyで実行するとオーバーライドの判定だけが無効になり、残る3つはそのまま働きます。さらにこのモードでは検出ステップのレポートを読み、そのステップがパッチしたパッケージだけをチェックします。
ワークフローを動かす認証情報が重要になる理由
ここではGitHub Actionのほうが明らかにClaudeのクラウドセッションより優れています。CIと同じNODE_VERSION: "24"で動くので検証結果をそのまま信用でき、数秒で終わり、ロジックはpnpm checkが型チェックする.tsファイルの中にあるので誰でもローカルで実行できます。
CIがチェックする対象のプルリクエストは、このワークフロー自身が開かなければなりません。そして GITHUB_TOKENによるpushはワークフロー実行を一切トリガーしません。プルリクエスト自体は開きますが、チェックの実行は始まりません。GitHubがこれを止めているのは、pushで起動するワークフローが自分自身を再トリガーしてループしないようにするためです。
このリポジトリの自動マージのワークフローはすでにGITHUB_TOKENで動いていますが、この問題は起きません。CIの上流ではなく下流にいるからです。
DependabotはGITHUB_TOKENではなく独立したアプリのIDを持つため、この再帰防止のガードから除外されています。だからこそDependabotのプルリクエストにはチェックが走ります。ここで踏襲すべきなのは、まさにこのパターンです。
個人アクセストークン(PAT)は私自身のIDを借りるため、author.loginでは自動化と私自身を区別できず、自動マージのゲートは誰でも入力できるブランチ名の一致に頼るしかありませんでした。
最終的に落ち着いた形: GitHub App
GitHub Appはそれ自身のIDを持つことでこれを解決します。インストール用のトークンは実行ごとに発行され、ジョブが終わると失効するので、マージのゲートは再び本来の権限確認になります。
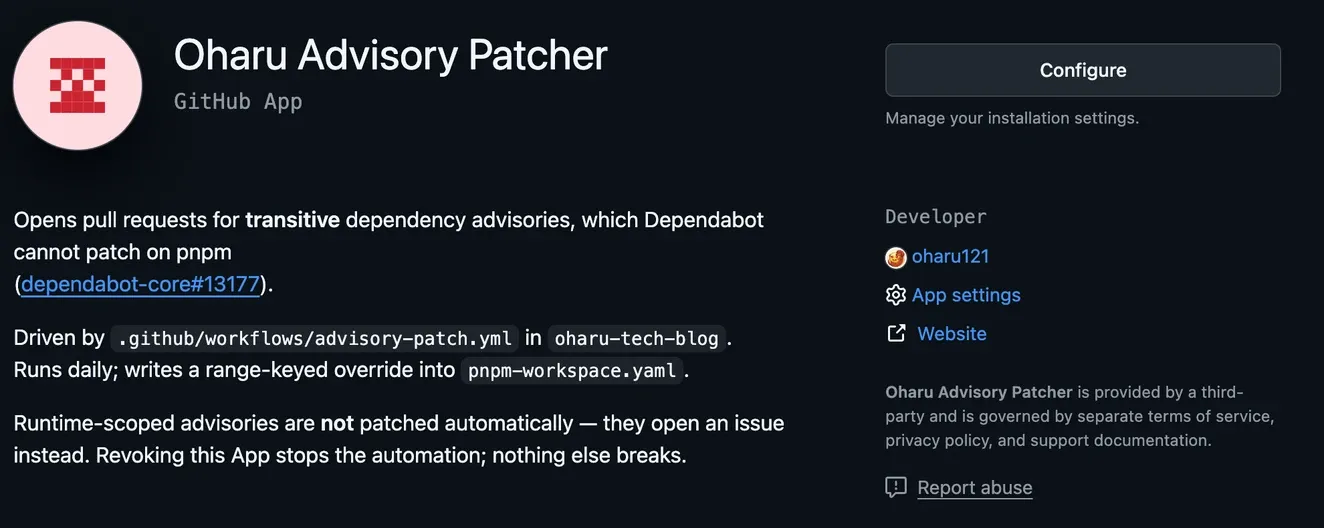
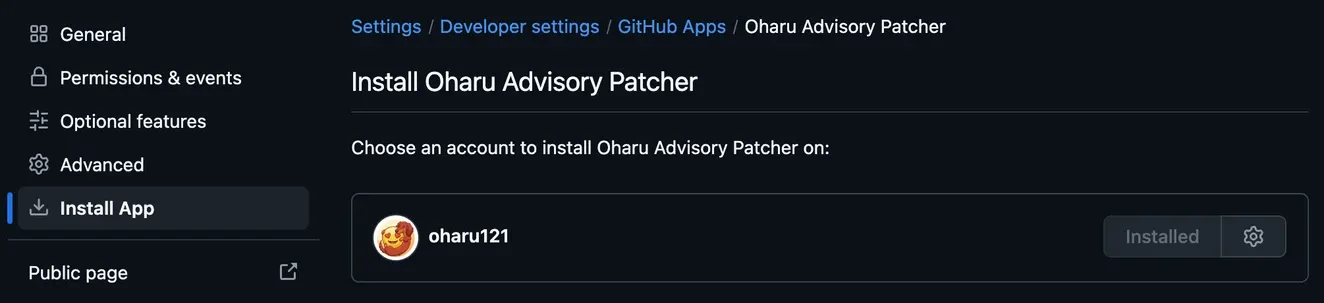
セットアップのほとんどは、GitHubの設定画面で行います。
- Appを登録する。Settings → Developer settings → GitHub Appsから、Contents・Pull requests・Issuesの書き込み権限を付与します。
- 秘密鍵を生成する。
.pemファイルがダウンロードされ、手に入るのは1部だけです。 - リポジトリにインストールする。登録とインストールは別の行為で、登録済みでもインストールされていないAppは最初のAPI呼び出しで失敗します。
- リポジトリシークレットを2つ追加する。AppのClient IDと、ヘッダー行・フッター行を含む
.pem全体です。
この2つのシークレットをワークフローが使うのは、後続のすべてのステップが使うトークンを発行する1つのステップだけです。
permissions:  contents: read
jobs:  patch:    runs-on: ubuntu-latest    steps:      - uses: actions/create-github-app-token@v3.2.0        id: app-token        with:          client-id: ${{ secrets.ADVISORY_APP_CLIENT_ID }}          private-key: ${{ secrets.ADVISORY_APP_PRIVATE_KEY }}          permission-contents: write          permission-pull-requests: write          permission-issues: write
      - uses: actions/checkout@v7        with:          token: ${{ steps.app-token.outputs.token }}
このスニペットで間違えやすい点は次のとおりです。
app-idではなくclient-idです。v3では古い入力が非推奨とされています。- ワークフローレベルの
permissionsはcontents: readのままにします。書き込みスコープはAppのトークン側に属するからです。ここに書けば、どのステップも使わないGITHUB_TOKENに権限を与えてしまいます。 checkoutにはトークンを明示的に渡さなければなりません。デフォルトはGITHUB_TOKENだからです。デフォルトのままにすると、後続のpushがCIの実行をトリガーしません。
出荷したもの
このワークフローは毎日10:17 JSTに動きます。何もない日はinstallとauditを実行し、何も見つからなければ1分ほどで終了します。
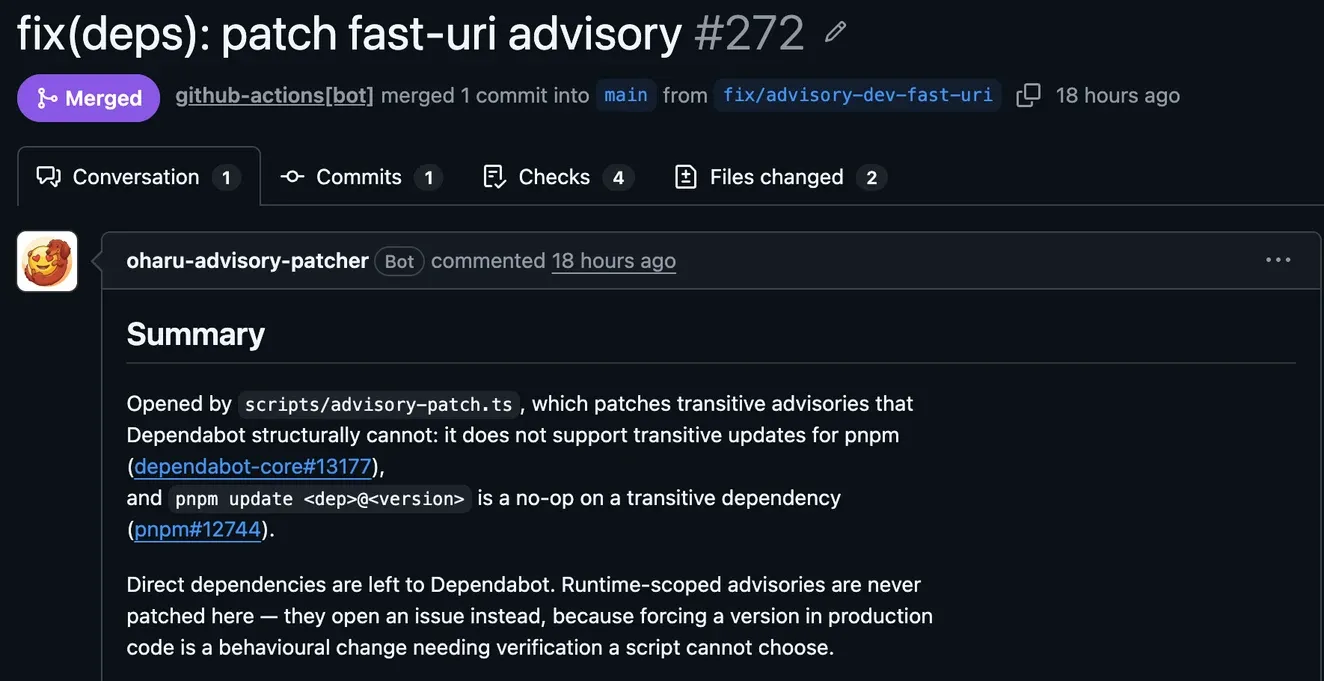
2026年9月5日、この記事の冒頭と同じfast-uriのアドバイザリを検出し、オーバーライドを書き、Node 24で検証し、プルリクエストを開きました。自動マージがそれを受け入れてsquashし、誰もリポジトリに触れていません。
最初のエスカレーションで見えたこと
2026年10月3日、このワークフローはプルリクエストではなく初めてIssueを起票しました。対象はhttp-cache-semantics(GHSA-ch52-4w7c-c8xp)で、あるユーザーのキャッシュされたレスポンスを別のユーザーに漏らしうるキャッシュの脆弱性です。
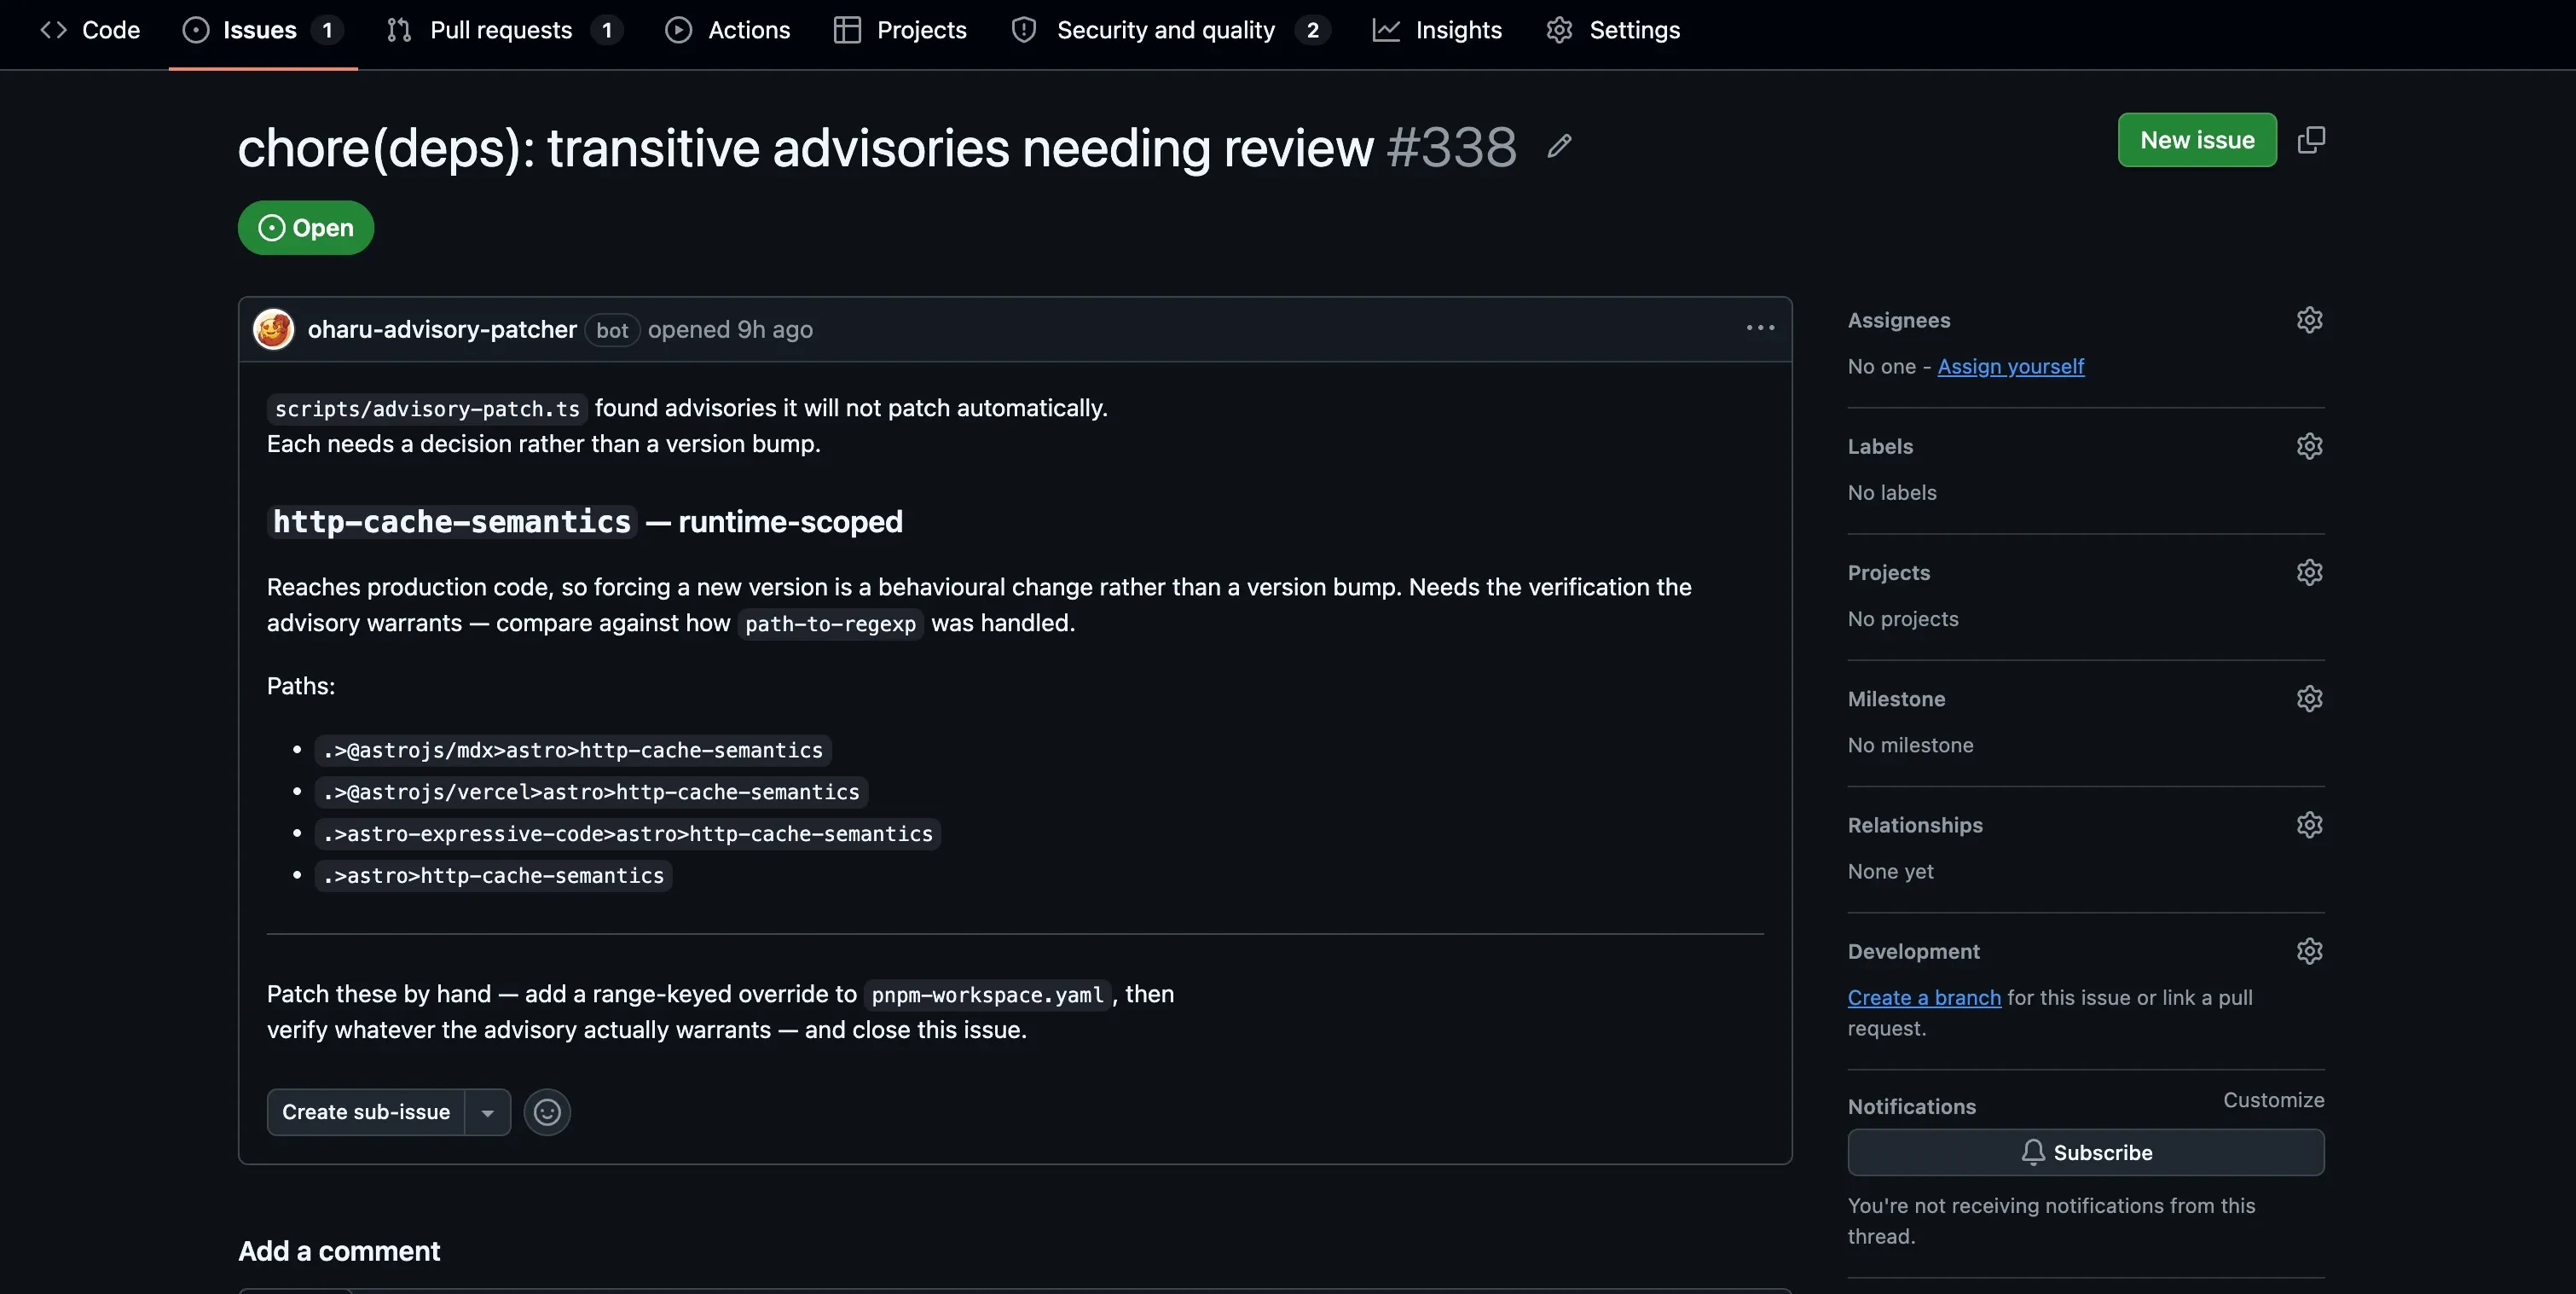
astroを経由しています。ワークフローがこれをランタイムスコープと判定したのはそのためです。ランタイムの判定が見ているのは、コードではなく依存グラフです。astroの中でhttp-cache-semanticsをimportしているファイルはassets/build/remote.jsだけで、これはastro buildの間にリモート画像をキャッシュするものです。ビルドには、レスポンスが漏れる先となる2人目のユーザーがいません。パッチ済みのリリースも存在しないため、Dependabotのアラートは許容できるリスクとして却下し、その理由を書いてIssueを閉じました。
同じ実行には、Issueまで届かなかった2つ目のアドバイザリもありました。fast-uriに新しいアドバイザリGHSA-hrr3-gc8f-f4qjが出ており、3.1.8で修正されています。2026年9月5日にワークフローが書いたオーバーライドはfast-uri@<3.1.6: ^3.1.6で、インストール済みの3.1.7はすでにこれを満たしていました。そしてオーバーライドの判定は、このパッケージを名前だけでスキップしていました。
skip fast-uri: already carries an overrideESCALATE http-cache-semantics: runtime-scopedオーバーライド済みのパッケージにアドバイザリが残っているなら、そのオーバーライドは低すぎます。pnpm auditはインストール済みのツリーを読むので、オーバーライドがアドバイザリをカバーしていれば、そのアドバイザリはレポートから消えているはずです。
この判定はスキップせずにエスカレーションするように変え、fast-uriのオーバーライドは手動で^3.1.8に引き上げました。ランタイムの判定は引き続き効くので、アドバイザリが本番コードに届くオーバーライド済みパッケージは、Issueでもその警告を保ちます。
if (overridden.has(name) && !ignoreOverridden) { skipped.push(`${name}: already carries an override`); const runtime = !group.flatMap((a) => a.findings).every((f) => f.dev === true); escalations.push({ name, reason: runtime ? "existing override does not clear it, runtime-scoped" : "existing override does not clear it", detail, // 各アドバイザリのpatched範囲と解決パス }); continue;}検証ステップにも、反対側から同じ死角がありました。--verifyはすべてのパッケージについてオーバーライドの判定を無効にしていたので、どこかに古いオーバーライドが1つあるだけで、別のものをパッチしたばかりの実行が失敗します。しかも、効かなかったパッケージとしてその古いパッケージの名前を挙げてしまいます。
現在は、検出ステップがすでに書き出しているレポートを読み、その実行自身がパッチしたパッケージだけをチェックします。
node scripts/advisory-patch.ts --verify --out "$RUNNER_TEMP/after.json"node scripts/advisory-patch.ts --verify "$RUNNER_TEMP/advisory.json" --out "$RUNNER_TEMP/after.json"const report = JSON.parse(readFileSync(reportFile, "utf8")) as Report;verifyNames = new Set(report.patched.map((p) => p.name));
const advisories = Object.values(readAudit()).filter( (a) => verifyNames === null || verifyNames.has(a.module_name),);まとめ
Dependabotはpnpmの推移的依存の更新を一切サポートしていない、ということが分かりました。だからDependabotは私のリポジトリでセキュリティ用のプルリクエストを一度も出さなかったのです。
GITHUB_TOKENによるpushはワークフロー実行をトリガーしません。だからワークフローを起動するには、GITHUB_TOKENとは別の認証情報が必要になります。
最初のエスカレーションでは、ワークフロー自体の穴が2つ見つかりました。オーバーライド済みのパッケージを、オーバーライドが低すぎると報告せずにスキップしていた判定と、実際に動くコードではなく依存グラフをたどるランタイムの判定です。
GitHub Appは、このケースに合う認証情報でした。自分自身のIDを持ち、トークンは実行ごとに発行されます。GitHub Appを作ったのは初めてで、今後もっと掘ってみたいと思っています。